Dieser Artikel befasst sich primär mit dem persönlichem API-Key. Was sollten Sie beachten, wozu dient er und welches Prinzip steckt dahinter. Daher gehen wir Schritt für Schritt auf die Funktion ein, von Hinweisen und Infos bis zu der Anlage eines neuen API-Keys.
Das Grundprinzip
Grundsätzlich dient der API-Key, oder auch Accesskey genannt, dazu sich gegenüber einer Schnittstelle zu authentifizieren, um Aktionen als dieser Benutzer durchzuführen. Dies können zum Beispiel Datenabfragen (z.B. Benutzerliste), oder ändernde Aufrufe (z.B. Alarm editieren) sein.
Es gibt in unserem System drei verschiedene Typen von API-Keys, diese wären:
- API-Key/Accesskey der Einheit
Dies ist der direkte Key der jeweiligen Einheit und ist nur mit Verwaltungsberechtigung für die Schnittstelle abrufbar. - Systembenutzer/System-Key
Dies ist der Key eines System-Benutzers, diesen kann man ebenfalls nur mit Verwaltungsberechtigung für die Schnittstelle abrufen. - Persönlicher API-Key/Personal-Key
Dies ist Ihr persönlicher Key, dieser kann für verschiedene Anbindungen und Lösungen verwendet werden, welche auf unsere API zugreifen.
Hinweise und Erläuterungen
Da der Key alles was Sie können in Ihrem Namen durchführen kann, ist dieser mit aller höchster Vorsicht zu behandeln und unter allen Umständen geheim zu halten.
Der API-Key sollte nicht unbedacht an Dritte (z.B. KI-Modelle) weitergegeben werden, ebenfalls sollte wenn der Key weitergegeben werden muss, auf ein sicheres Medium geachtet werden; E-Mails sind im Normalfall kein sicheres Medium zum Transport sensibler Daten.
Wenn eine Anbindung nur über einen gewissen Zeitraum hinweg genutzt werden soll, sollte der API-Key mit einem Ablaufzeitpunkt versehen werden, um einen weiteren Zugriff über das Notwendige hinaus zu unterbinden.
Der primäre API-Key von Ihnen kann nicht eingeschränkt werden und muss vorhanden sein, damit Sie sich in den Apps und im Web einloggen können, da unser System die Identität der jeweiligen Nutzer benötigt, damit Aktionen wie das Statussetzen, Mitteilungen lesen oder einen Alarm quittierten erfolgreich zugewiesen werden können.
Sollten Sie den Verdacht haben dass der API-Key dennoch abhanden gekommen ist, können Sie über das Menü den jeweiligen API-Key löschen/widerrufen bzw. den primären erneuern.
Sie sollten jedoch vermeiden den primären API-Key unnötig oft zu erneuern, denn hierbei werden automatisch alle Geräte und Sitzungen abgemeldet bzw. beendet, was dazu führt dass Sie alle Anbindungen und Geräte erneut einloggen bzw. einrichten müssen.
Wo finde meine API-Keys?
Die Navigation zu den eigenen API-Keys ist relativ einfach.
Loggen Sie sich unter Ihrer Anmelde-URL ein, dies wäre „app.divera247.com“, wenn Sie keine SERVER-Version nutzen.
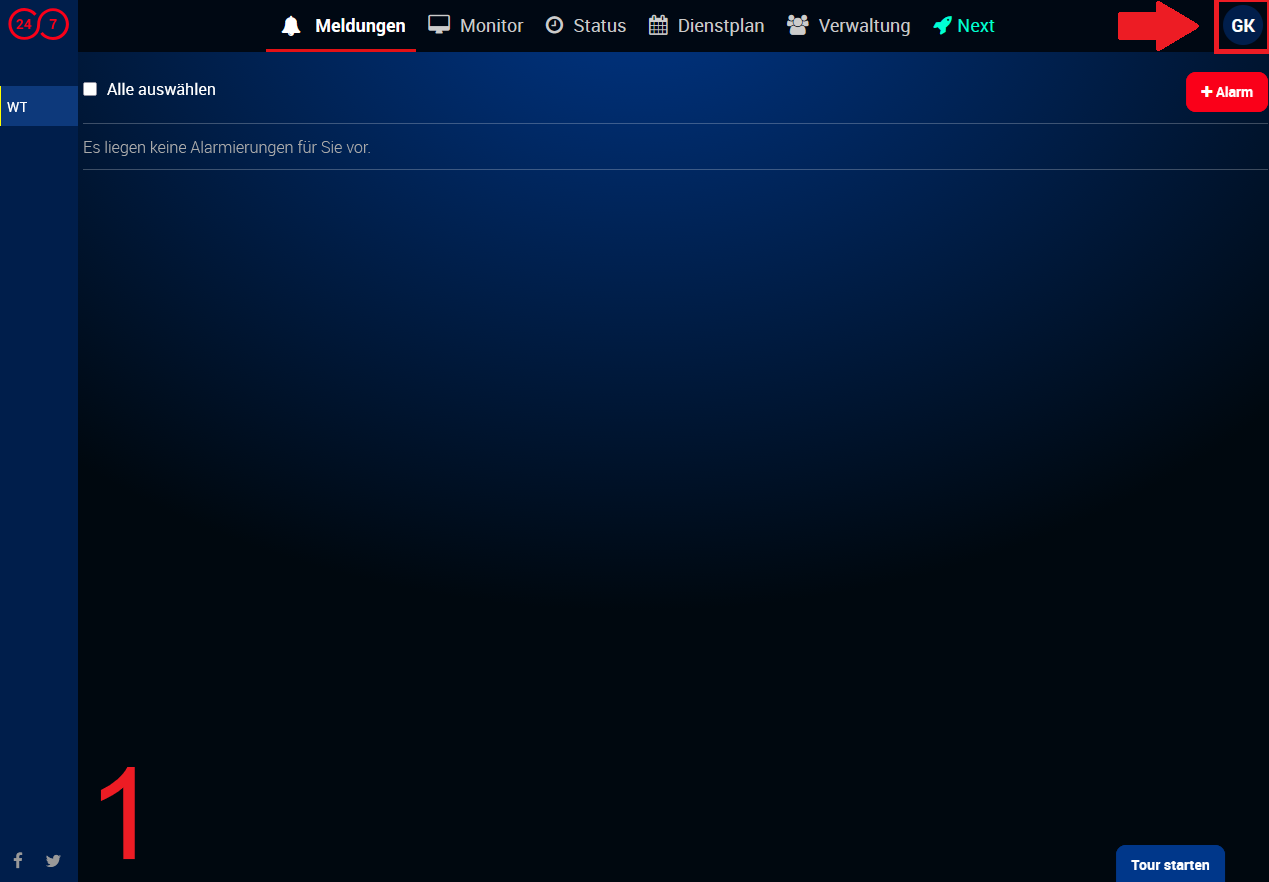
- Nun wird Ihnen oben rechts Ihre Initialen angezeigt, in meinem Fall „GK“. (Bild 1)
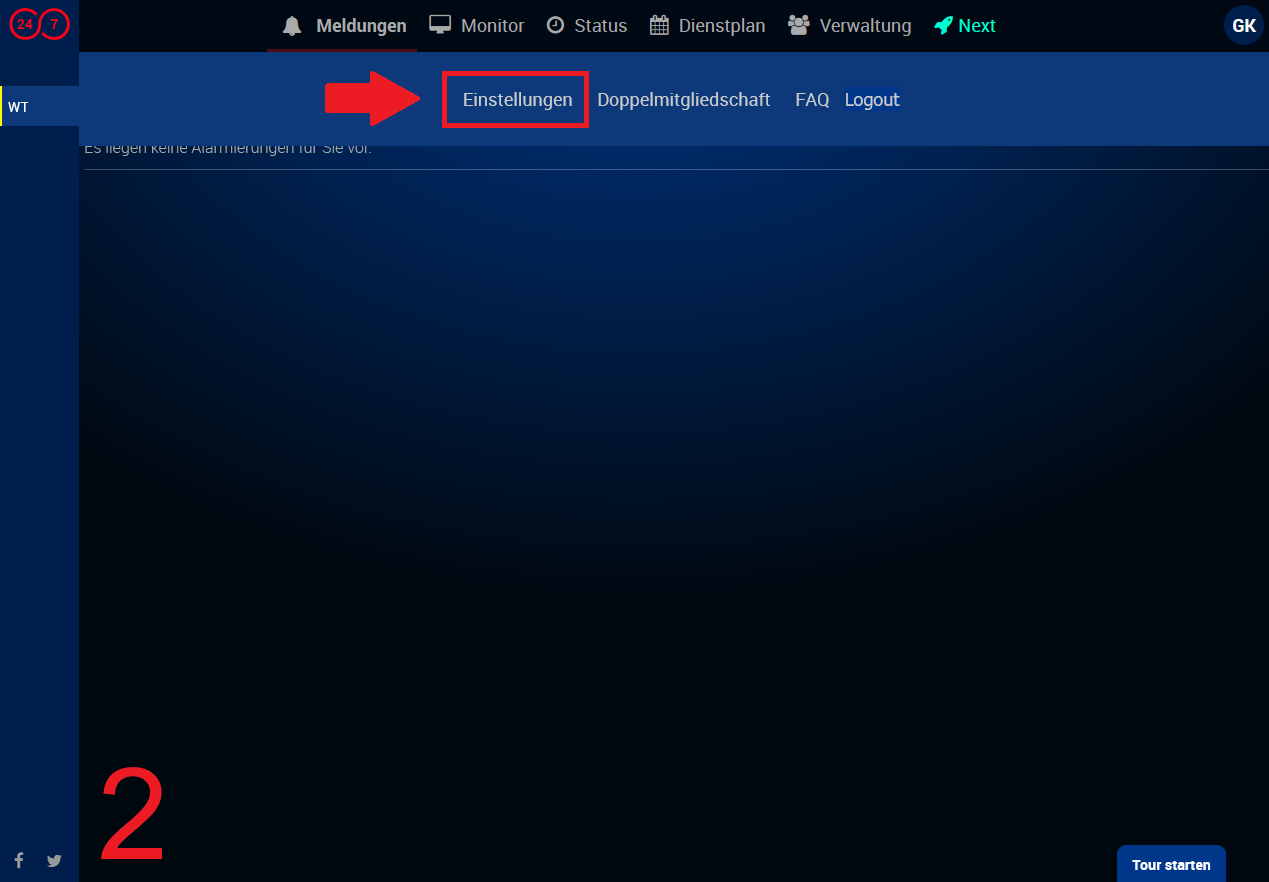
- Wenn Sie dort drauf geklickt haben öffnet sich eine Navigationsleiste, auf dieser klicken Sie dann auf „Einstellungen“. (Bild 2)
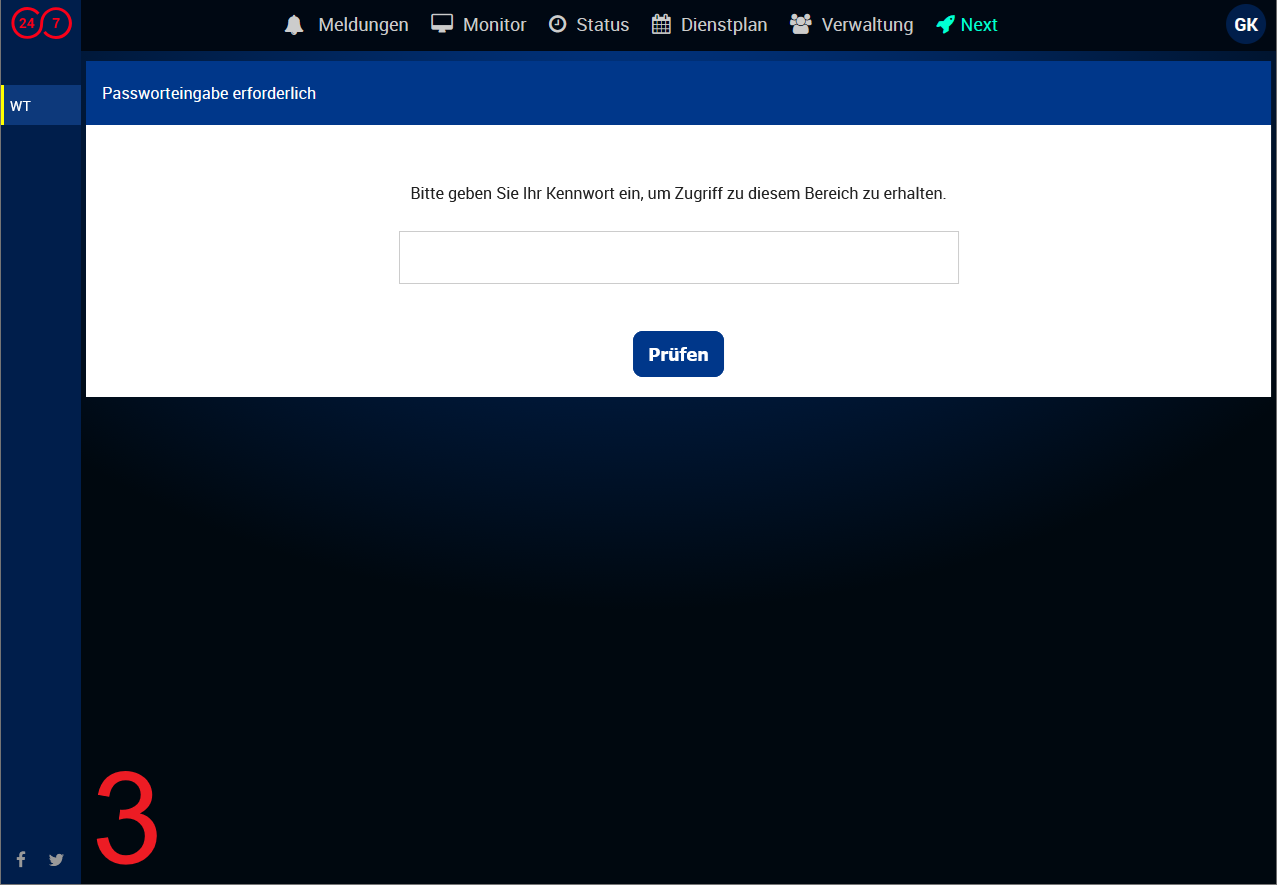
- Nun wir Ihr Passwort oder 2FA-Token abgefragt, damit sichergestellt wird, dass Sie dies selbst vornehmen und nicht jemand an Ihrem PC den alten Login verwendet. (Bild 3)
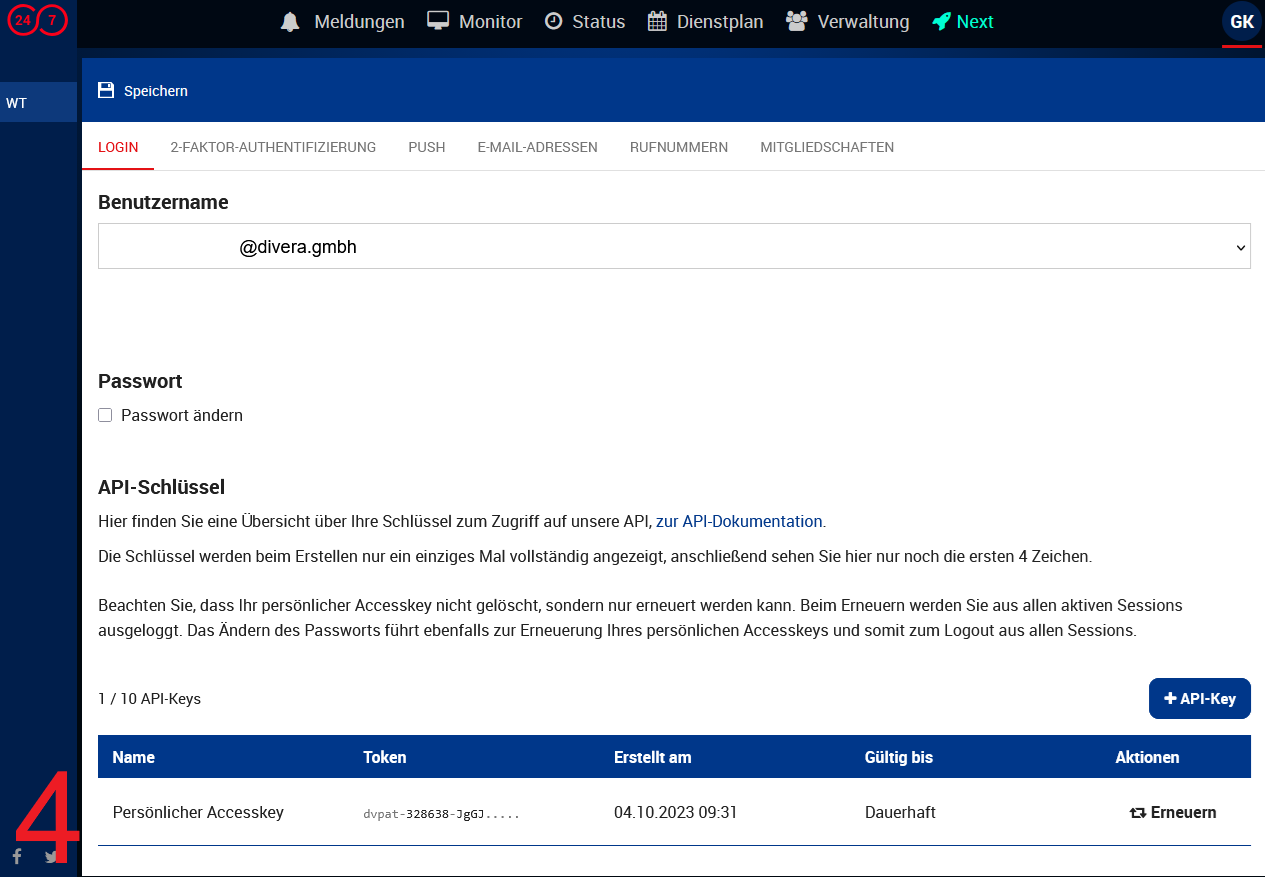
- In den Einstellungen sehen Sie direkt die Tabelle für die persönlichen API-Keys. (Bild 4)
|
|
|
|
Wie lege ich einen neuen API-Key an?
Die Anlage eines weiteren API-Keys ist sehr simpel gestaltet.
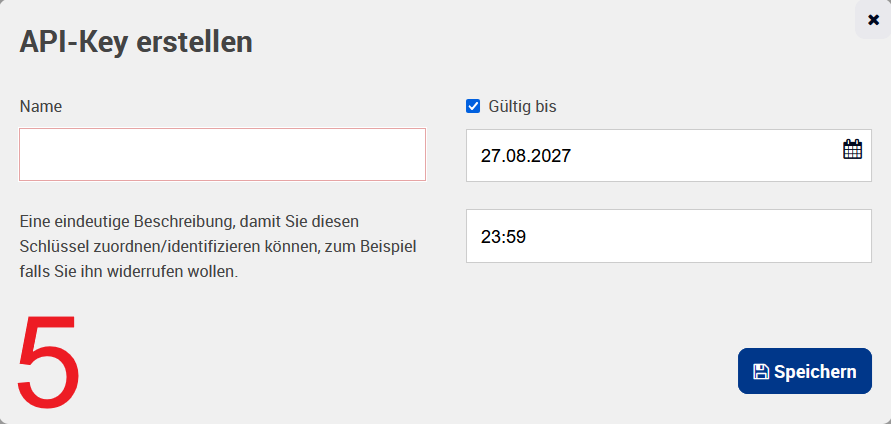
- Zunächst klicken Sie auf "+API-Key" dann öffnet sich ein Popup, wo Sie dann die gewünschten Daten hinterlegen können. (Bild 5)
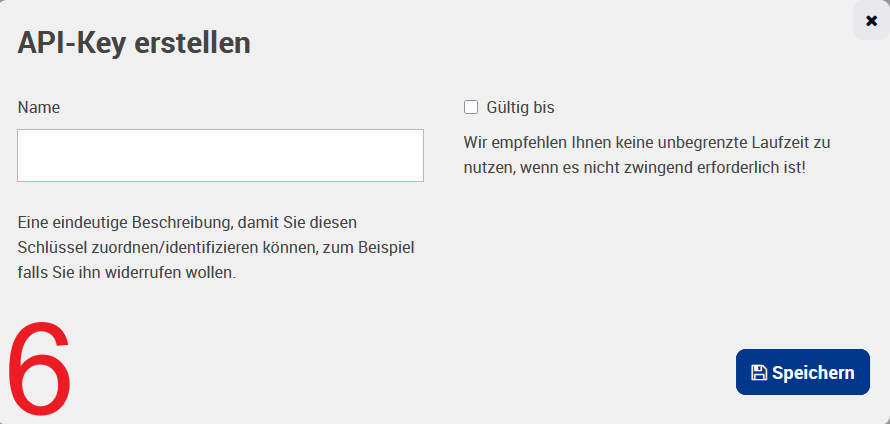
Hier ist ein prägnanter Name sehr hilfreich, damit Sie diese Anbindungen im Blick haben/behalten. - Es ist auch immer ratsam nur dann die zeitliche Beschränkung zu entfernen, wenn es definitiv angedacht ist, dass dieser Key permanent laufen soll. (Bild 6)
Diesen API-Key sollte man dann noch strenger schützen und geheim halten, da dieser nicht automatisch abläuft.
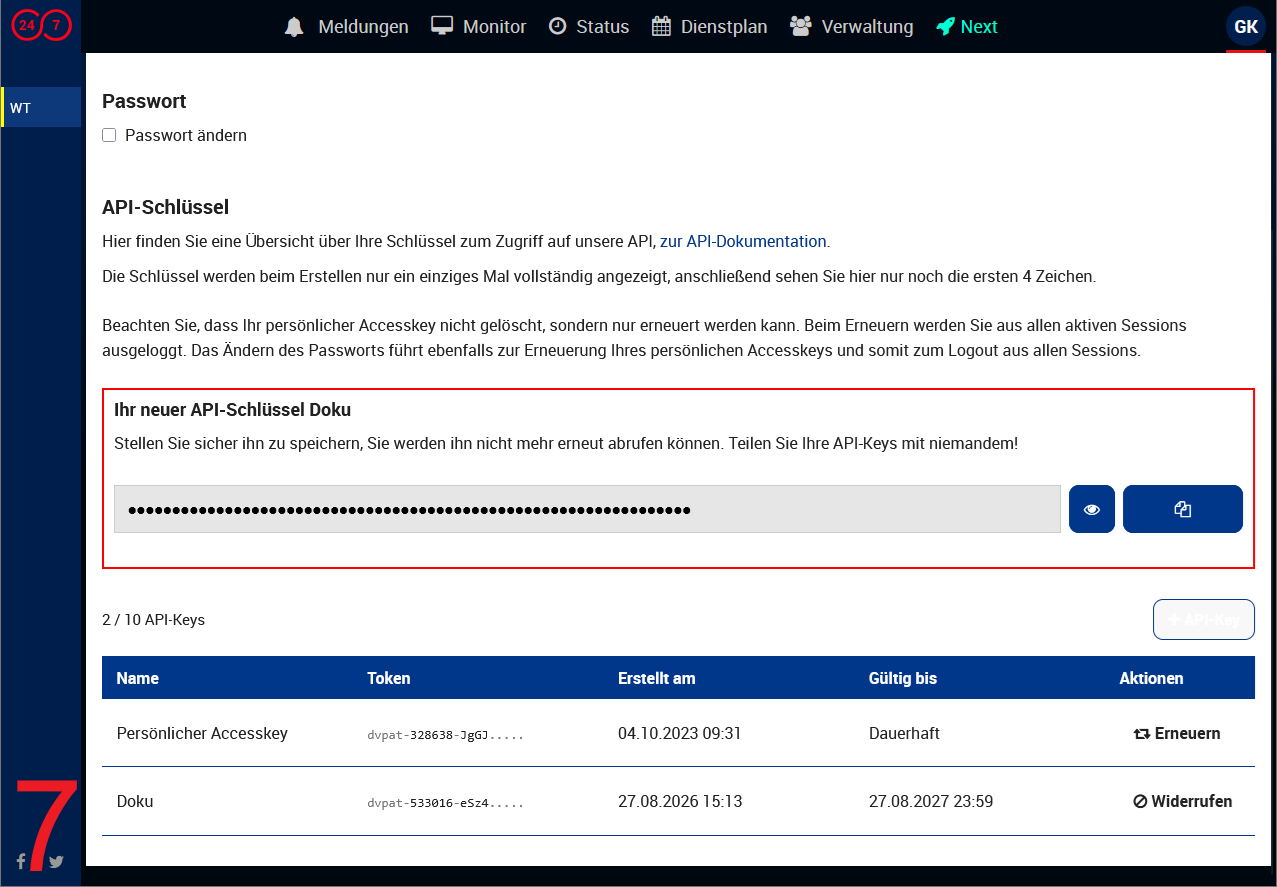
Nach der Anlage erscheint ein roter Kasten, hier wird Ihnen der neue Key einmalig angezeigt, wenn Sie das Augen-Icon klicken, Sie können aber auch die Schaltfläche zum Kopieren verwenden, so dass der API-Key direkt in einem Zieldokument eingefügt werden kann. Nachdem die Seite einmal neu geladen wurde kann der Key nicht mehr eingesehen werden, daher ist es wichtig diesen entweder sofort zu übertragen oder gesondert sicher abzuspeichern. (Bild 7)
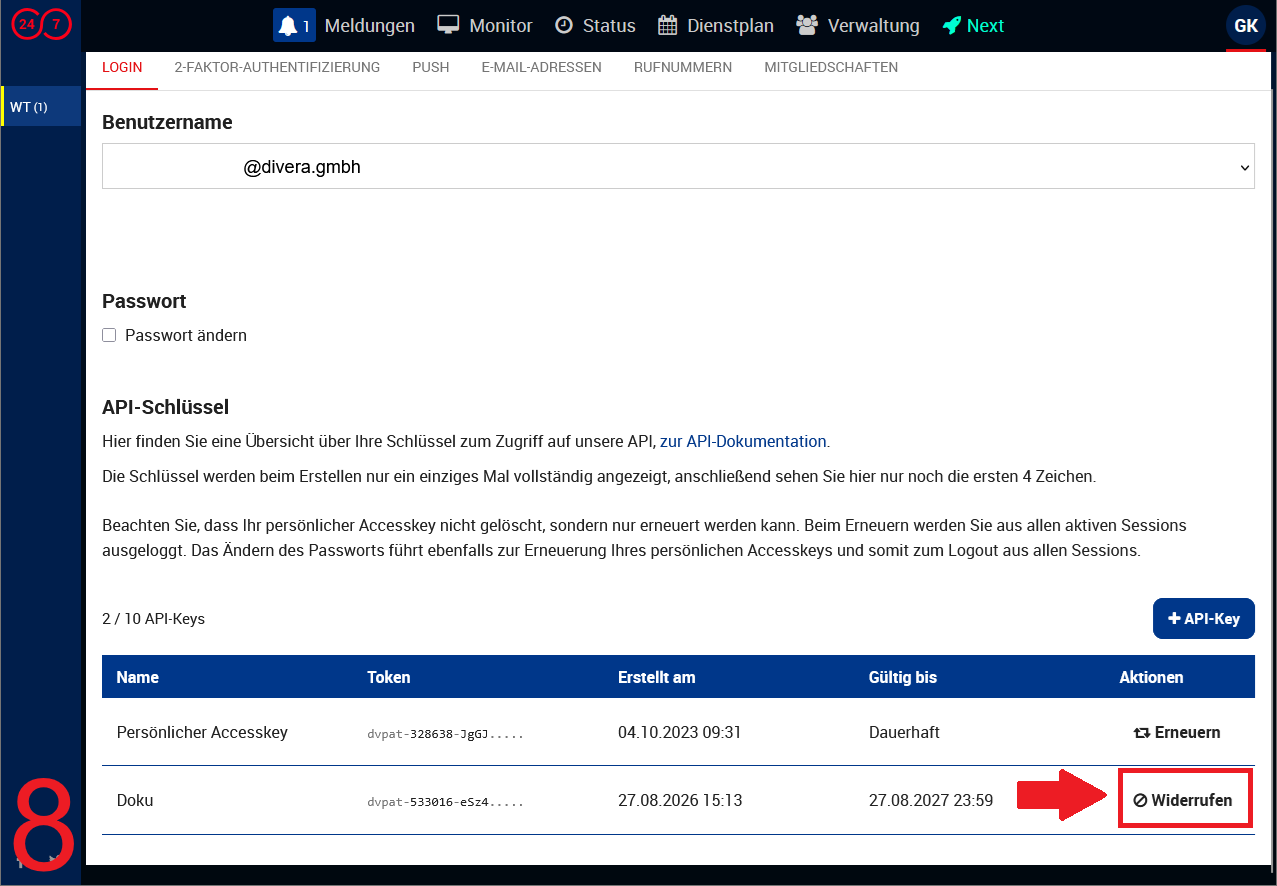
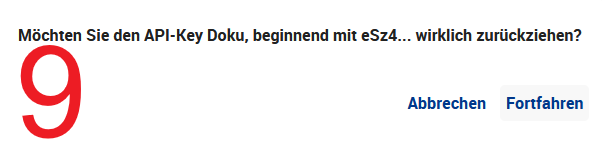
- Sollte der Key nicht mehr benötigt werden oder abhanden gekommen sein können Sie ihn, anders als den primären API-Key, durch "widerrufen" aus dem System löschen. Damit Sie hier nicht versehentlich draufklicken und der API-Key dann gelöscht ist, wird dann erneut eine Abfrage angezeigt, welche Sie vorher bestätigen müssten. (Bild 8 & 9)
|
|
| |
|
|